CIA备考12月:考试课件全集目录
- 2026-10-01 23:24:10
CIA考试课件全集(后附试听)
备考12月全科特惠!
免费指导报名!
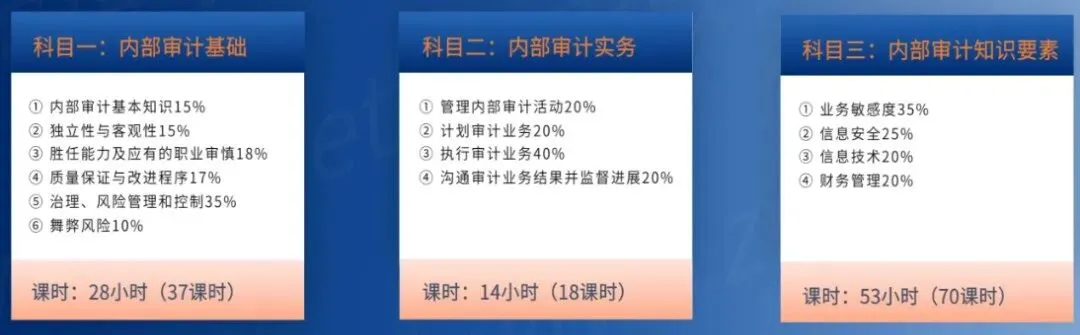
科目一:内部审计基础
第一章 内部审计基本知识
第一节A.1 -A.2 国际内部审计专业实务框架和内部审计的使命
视频 / 00:36:51
第二节A.3-A.4 内部审计定义和内部审计实务的核心原则
视频 / 00:40:01
第三节A.5-A.6 审计实务标准和内部审计的宗旨、权力和职责
视频 / 00:37:20
第四节B. 内部审计章程的要求
视频 / 00:42:48
第五节C. 内部审计的确认服务和咨询服务
视频 / 00:18:41
第六节D.1 《职业道德规范》确定四项基本原则
视频 / 00:37:54
第七节D.2 《职业道德规范》确定的行为规则
视频 / 00:32:13
第二章 独立性与客观性
第一节A. 组织的独立性
视频 / 00:42:32
第二节B. 可能损害内部审计独立性的情形
视频 / 00:30:23
第三节C. 评估和保持内部审计人员个人的客观性
视频 / 00:30:37
第四节D. 促进客观性的政策
视频 / 00:20:46
第三章 胜任能力及应有的职业审慎
第一节A.1 内审人员需要具备的知识、技能和能力
视频 / 00:25:41
第二节A.2-A.3 内审部门所必须的知识、技能和能力和内审外包
视频 / 00:37:14
第三节B. 内部审计人员应具备的知识和能力
视频 / 00:27:04
第四节C. 应有的职业审慎
视频 / 00:24:37
第五节D. 持续专业发展以提升内部审计人员的专业能力
视频 / 00:12:59
第四章 质量保证和改进程序
第一节A. 质量保证与改进程序的要素
视频 / 00:23:03
第二节B. 向董事会或其他治理机构报告质量保证与改进程序的结果
视频 / 00:09:08
第三节C. 对IIA《标准》遵循或未遵循情况的披露
视频 / 00:12:35
第五章 治理、风险管理和控制
第一节A. 与治理相关的概念
视频 / 00:32:43
第二节B. 比对整体控制环境和单个业务风险和控制的影响
视频 / 00:41:29
第三节C.1 组织合规
视频 / 00:30:31
第四节C.2 环境与社会保障合规
视频 / 00:44:34
第五节C.3 评估组织的道德氛围
视频 / 00:30:43
第六节C.4-C.5 报告合规情况和涉嫌违规行为的处理
视频 / 00:36:41
第七节D. 描述组织的社会责任
视频 / 00:42:01
第八节E.1.1-E.1.2 风险识别和风险评估
视频 / 00:28:58
第九节E.1.3-E.1.4 风险应对和风险监控与改进
视频 / 00:20:14
第十节F.1 COSO的ERM框架
视频 / 00:32:23
第十一节F.2.1-2.2 ISO 31000原则和框架要素
视频 / 00:24:29
第十二节F.2.3-F.3 ISO 31000风险管理流程和特恩布尔指南
视频 / 00:35:27
第十三节G.1 风险框架
视频 / 00:36:03
第十四节G.2-G.3 风险矩阵和风险与控制的组织结构
视频 / 00:26:25
第十五节G.4 有效风险管理与控制的三道防线
视频 / 00:27:05
第十六节G.5 有效风险管理与控制的技术方法
视频 / 00:19:03
第十七节H.1 内部审计在风险管理中的角色和职责-1
视频 / 00:35:24
第十八节H.1 内部审计在风险管理中的角色和职责-2
视频 / 00:14:39
第十九节H.2 内部审计的风险管理确认服务和咨询服务角色
视频 / 00:19:21
第二十节H.3 内部审计在风险管理中的风险
视频 / 00:08:29
第二十一节I.1-I.2 内部控制的定义和控制类型
视频 / 00:24:08
第二十二节I.3 控制的方法和技术
视频 / 00:45:00
第二十三节J.1 COSO内部控制整合框架
视频 / 00:27:47
第二十四节J.2 可选择的控制框架
视频 / 00:31:15
第二十五节K.1 控制评估
视频 / 00:35:58
第二十六节K.2 风险和控制自我评估
视频 / 00:20:15
第六章 舞弊风险
第一节A.1 舞弊概念和舞弊风险治理
视频 / 00:27:12
第二节A.2 舞弊风险评估
视频 / 00:26:04
第三节B.1 舞弊的危险信号
视频 / 00:17:34
第四节B.2 危险信号识别
视频 / 00:32:13
第五节B.3 管理舞弊风险
视频 / 00:34:36
第六节B.3.5 舞弊调查过程
视频 / 00:25:37
第七节C.1 舞弊控制
视频 / 00:34:26
第八节C.2 舞弊风险控制框架
视频 / 00:29:44
第九节C.3 舞弊审计测试程序
视频 / 00:13:07
第十节C. 防止和发现舞弊的控制与组织的反舞弊意识习题讲解
视频 / 00:30:36
第十一节D.1.1 访谈技巧之访谈
视频 / 00:26:48
第十二节D.1.2 访谈技巧之讯问技术
视频 / 00:21:22
第十三节D.2 司法鉴定审计之信息技术舞弊预防流程
视频 / 00:29:19
科目二:内部审计实务
第一章 管理内部审计活动
第一节内部审计业务管理概述
视频 / 00:25:33
第二节A.1 计划、组织、指导和监督内部审计运行的政策和程序
视频 / 00:28:29
第三节A.2 内部审计活动的行政工作
视频 / 00:38:42
第四节B. 制定风险导向的内部审计计划考纲要求
视频 / 00:19:05
第五节B.1 识别潜在审计业务的来源-1
视频 / 00:25:29
第六节B.1 识别潜在审计业务的来源-2
视频 / 00:19:55
第七节B.2 确定风险管理框架
视频 / 00:37:52
第八节B.2 确定风险管理框架习题讲解
视频 / 00:31:53
第九节B.3.1 风险与控制评估
视频 / 00:33:10
第十节B.3.2 对第三方和合同遵循情况的审计
视频 / 00:26:01
第十一节B.3.3-3.5安全、隐私和质量的审计
视频 / 00:21:11
第十二节B.3.6-3.9绩效审计和运营审计、财务审计、法规遵循性审计
视频 / 00:25:53
第十三节B.4 旨在提供建议和洞见的咨询业务的类型
视频 / 00:29:04
第十四节B.4 旨在提供建议和洞见的咨询业务的类型习题讲解
视频 / 00:12:38
第十五节B.5 内审与其它协调及工作成果利用-1
视频 / 00:25:08
第十六节B.5 内审与其它协调及工作成果利用-2
视频 / 00:38:58
第十七节C.1 CAE报告年度审计计划寻求董事会批准
视频 / 00:21:48
第十八节C.2 CAE向董事会报告重大风险暴露、控制和治理问题
视频 / 00:19:41
第十九节C.3 评估风险管理过程有效性和对内审风险进行管理确保内审活动的有效性
视频 / 00:31:48
第二十节C.3.3 报告内部控制和风险管理框架的有效性
视频 / 00:18:39
第二十一节C.3.4 报告控制程序的有效性
视频 / 00:20:45
第二十二节C.4 CAE与高管和董事会定期沟通内审关键绩效指标
视频 / 00:21:40
第二章 计划审计业务
第一节A.1 审计业务目标
视频 / 00:24:13
第二节A.2 审计业务范围和A.3 识别或开发确认业务的标准
视频 / 00:20:30
第三节B. 计划审计业务以确保识别主要风险和控制
视频 / 00:29:45
第四节C. 对每个领域进行详细的风险评估
视频 / 00:31:27
第五节D.1 内部审计章程和计划及D.2 审计程序
视频 / 00:29:56
第六节D.3 项目工作方案
视频 / 00:20:05
第七节E. 确定审计业务所需的各级人员和各项资源
视频 / 00:23:36
第八节E. 确定审计业务所需的各级人员和各项资源习题讲解
视频 / 00:14:13
第三章 执行审计业务
第一节A.1 收集和检查相关信息-1
视频 / 00:29:59
第二节A.1 收集和检查相关信息-2
视频 / 00:24:52
第三节A.2 编制检查清单和风险控制问卷
视频 / 00:27:21
第四节A.3 应用适当的抽样-1
视频 / 00:38:27
第五节A.3 应用适当的抽样-2
视频 / 00:25:52
第六节A.3 应用适当的抽样-3
视频 / 00:28:09
第七节A.3 应用适当的抽样习题讲解
视频 / 00:22:24
第八节B.1 运用计算机辅助审计工具和技术
视频 / 00:34:15
第九节B.2.1 评估潜在证据来源
视频 / 00:30:59
第十节B.2.2 审计证据的评估标准和B.2.3 收集审计证据的方法
视频 / 00:17:58
第十一节B.2 评估潜在证据来源的相关性、充分性和可靠性的习题讲解
视频 / 00:17:54
第十二节B.3应用适当的分析方法和过程描述技术
视频 / 00:24:56
第十三节B.4 确定并应用分析性复核技术-1
视频 / 00:20:19
第十四节B.4 确定并应用分析性复核技术-2
视频 / 00:35:33
第十五节B.4.3 对标
视频 / 00:22:02
第十六节B.4 确定并应用分析性复核技术的习题讲解
视频 / 00:21:57
第十七节B.5 编制工作底稿和相关信息文档,以支持审计业务结果和结论
视频 / 00:45:49
第十八节B.6 汇总并生产审计业务结论(包括风险和控制的评估结果)-1
视频 / 00:36:16
第十九节B.6 汇总并生产审计业务结论(包括风险和控制的评估结果)-2
视频 / 00:39:51
第二十节C.1 确定业务督导过程中的主要活动-1
视频 / 00:45:18
第二十一节C.1 确定业务督导过程中的主要活动-2
视频 / 00:39:02
第二十二节C.1 确定业务督导过程中的主要活动的习题讲解
视频 / 00:13:39
第四章 沟通审计业务结果并监督进展
第一节A.1 沟通审计业务结果并监督进展之与审计业务客户的初步沟通
视频 / 00:29:00
第二节A.2 沟通审计业务结果并监督进展之报告质量
视频 / 00:34:59
第三节A.3 沟通审计业务结果并监督进展之审计业务进展中的中期报告
视频 / 00:17:59
第四节A.4 沟通审计业务结果并监督进展之增加和保护组织价格的建议
视频 / 00:15:52
第五节A.5 沟通审计业务结果并监督进展之审计业务沟通和报告流程
视频 / 00:31:07
第六节A.5 沟通审计业务结果并监督进展之审计业务沟通和报告流程习题讲解
视频 / 00:13:47
第七节A.6 沟通审计业务结果并监督进展之CAE评估剩余风险的责任
视频 / 00:13:57
第八节A.7 沟通审计业务结果并监督进展之沟通对风险的接受
视频 / 00:16:41
第九节B.1 监督进展之评估审计业务结果
视频 / 00:32:18
第十节B.2 监督进展之对已报告的审计业务结果处理情况进行监督和跟踪
视频 / 00:41:58
第十一节CIA内部审计实务课程重点梳理
视频 / 00:10:14
科目三:内部审计知识要素
第一章 业务敏锐度
第一节A.1.1 目标设定概念
视频 / 00:30:38
第二节A.1.2 战略分析-1
视频 / 00:30:39
第三节A.1.2 战略分析-2
视频 / 00:30:28
第四节A.1.2 战略分析-3
视频 / 00:28:58
第五节A.1.2 战略分析-4
视频 / 00:23:20
第六节A.1.3 战略识别与选择-1
视频 / 00:41:09
第七节A.1.3 战略识别与选择-2
视频 / 00:36:18
第八节A.2.1-2.2 组织绩效和财务绩效评价
视频 / 00:32:04
第九节A.2.3 运营绩效评价-1
视频 / 00:16:35
第十节A.2.3 运营绩效评价-2
视频 / 00:38:07
第十一节A.2.4 定量评价与定性评价
视频 / 00:15:50
第十二节A.2.5 质量管理-1
视频 / 00:28:22
第十三节A.2.5 质量管理-2
视频 / 00:22:16
第十四节A.2.6 效率和效果
视频 / 00:26:32
第十五节A.3.1 个体和组织行为-1
视频 / 00:26:12
第十六节A.3.1 个体和组织行为-2
视频 / 00:25:19
第十七节A.3.2 群体动态-1
视频 / 00:26:47
第十八节A.3.2 群体动态-2
视频 / 00:36:29
第十九节A.3.3-3.5 组织文化、组织政治和绩效管理
视频 / 00:33:50
第二十节A.4.1-4.2 管理和领导
视频 / 00:18:06
第二十一节A.4.3 领导力理论
视频 / 00:30:13
第二十二节A.4.4-4.6 领导方式、组织承诺和指导与辅导
视频 / 00:30:26
第二十三节B.1 不同组织结构对风险和控制的影响-1
视频 / 00:35:04
第二十四节B.1 不同组织结构对风险和控制的影响-2
视频 / 00:41:39
第二十五节B.2.1-2.2 理解业务流程和人力资源管理流程
视频 / 00:37:49
第二十六节B.2.3 采购管理流程
视频 / 00:34:28
第二十七节B.2.4 销售业务流程
视频 / 00:27:26
第二十八节B.2.5 产品开发业务流程
视频 / 00:27:19
第二十九节B.3 项目管理技术-1
视频 / 00:37:41
第三十节B.3 项目管理技术-2
视频 / 00:32:08
第三十一节B.4 合同的各种形式和要素-1
视频 / 00:32:46
第三十二节B.4 合同的各种形式和要素-2
视频 / 00:34:51
第三十三节C.1 数据分析、数据种类、数据治理以及在内部审计中适用数据分析的价值
视频 / 00:29:01
第三十四节C.2 数据分析流程
视频 / 00:24:38
第三十五节C.3 数据分析方法在内部审计中的应用
视频 / 00:26:13
第二章 信息安全
第一节A.1 物理安全和物理控制-1
视频 / 00:40:22
第二节A.1 物理安全和物理控制-2
视频 / 00:40:43
第三节A.2 IT运营控制
视频 / 00:37:00
第四节B.1 应用认证的级别和方式
视频 / 00:19:45
第五节B.2 用户认证和授权控制以及潜在风险识别
视频 / 00:32:42
第六节C.1 信息保护和漏洞管理的目的和用途
视频 / 00:22:23
第七节C.2 信息保护和漏洞管理的目的和用途
视频 / 00:44:42
第八节D 数据隐私法规及其对数据安全政策和实务的潜在影响
视频 / 00:23:57
第九节E 新兴技术实务及其对安全的影响
视频 / 00:35:39
第十节F 现有和新兴的网络安全风险
视频 / 00:25:57
第十一节G 网络安全和信息安全相关政策
视频 / 00:40:08
第三章 信息技术
第一节A.1 系统开发生命周期和交付过程中的核心活动-1
视频 / 00:34:04
第二节A.1 系统开发生命周期和交付过程中的核心活动-2
视频 / 00:31:45
第三节A.1 系统开发生命周期和交付过程中的核心活动-3
视频 / 00:19:21
第四节A.2 基本的数据库 -1
视频 / 00:37:06
第五节A.2 基本的数据库 -2
视频 / 00:45:15
第六节A.2 基本的数据库 -3
视频 / 00:43:43
第七节A.2 基本的数据库 -4
视频 / 00:33:57
第八节A.3 软件系统的主要特性
视频 / 00:47:18
第九节B.1 基本的IT基础设施和网络概念-1
视频 / 00:23:50
第十节B.1 基本的IT基础设施和网络概念-2
视频 / 00:39:54
第十一节B.2 网络管理员、数据库管理员以及服务台的运营角色
视频 / 00:42:02
第十二节B.3 IT控制框架和基本IT控制的目的及应用-1
视频 / 00:40:39
第十三节B.3 IT控制框架和基本IT控制的目的及应用-2
视频 / 00:46:04
第十四节C.1 灾难恢复计划中的站点概念-1
视频 / 00:27:23
第十五节C.1 灾难恢复计划中的站点概念-2
视频 / 00:26:30
第十六节C.1 灾难恢复计划中的站点概念-3
视频 / 00:25:51
第十七节C.2 系统和数据备份的目的
视频 / 00:23:52
第十八节C.3 系统和数据恢复的目的
视频 / 00:16:03
第四章 财务管理
第一节A.1.1.1-A.1.1.4会计准则、会计信息质量要求原则、会计要素和确认及计量原则
视频 / 00:25:10
第二节A.1.1.5-A.1.1.7 会计等式、会计循环和财务会计的假设
视频 / 00:28:58
第三节A.1.1.8 财务报告的类型
视频 / 00:21:24
第四节A.1.1.9.1 财务报告的术语和内容之流动资产
视频 / 00:23:16
第五节A.1.1.9.2 财务报告的术语和内容之非流动资产-1
视频 / 00:28:38
第六节A.1.9.2 财务报告的术语和内容之非流动资产-2
视频 / 00:27:18
第七节A.1.1.9.3-A.1.1.9.5 流动负债、非流动性负债及金融工具、金融资产和金融负债
视频 / 00:21:33
第八节A.1.1.9.6 所有者权益
视频 / 00:49:08
第九节A.1.1.10-11 会计估计变更、会计政策变更和重大差错及财务报告的用途
视频 / 00:29:49
第十节A.1.1.12 财务报告的局限性
视频 / 00:16:22
第十一节A.1.1.13 财务报告舞弊
视频 / 00:28:34
第十二节A.1.2债券
视频 / 00:36:15
第十三节A.1.3-A.1.6 租赁、养老金和其他退休福利、无形资产、或有事项
视频 / 00:44:17
第十四节A.2.1 企业间股权投资与合并-1
视频 / 00:24:15
第十五节A.2.1 企业间股权投资与合并-2
视频 / 00:29:45
第十六节A.2.2 股利和每股收益
视频 / 00:20:18
第十七节A.2.3 金融工具
视频 / 00:35:48
第十八节A.2.4 外币业务
视频 / 00:14:39
第十九节A.3 财务分析-1
视频 / 00:28:04
第二十节A.3 财务分析-2
视频 / 00:28:23
第二十一节A.4.1-4.2 收入循环及流动资产管理活动和核算
视频 / 00:42:35
第二十二节A.4.3-4.4 存货估值和调整存货
视频 / 00:34:01
第二十三节A.4.5-4.6 供应链和知识循环
视频 / 00:47:17
第二十四节A.5.1 估值模型
视频 / 00:46:40
第二十五节A.5.2 企业估值
视频 / 00:18:17
第二十六节A.5.3 资本成本
视频 / 00:19:27
第二十七节A.5.4 资本结构
视频 / 00:33:40
第二十八节A.5.5 资本预算
视频 / 00:37:53
第二十九节A.5.6 基本税收制度
视频 / 00:26:17
第三十节A.5.7 转移定价
视频 / 00:22:10
第三十一节B.1.1管理会计与财务会计的比较
视频 / 00:09:52
第三十二节B.1.2 责任会计
视频 / 00:43:17
第三十三节B.1.3 预算
视频 / 00:29:24
第三十四节B.1.4 本-量-利分析
视频 / 00:33:08
第三十五节B.1.5 成本效益分析
视频 / 00:18:07
第三十六节B.2.1 与成本有关的概念
视频 / 00:19:35
第三十七节B.2.2 成本核算
视频 / 00:29:02
第三十八节B.2.3 生产费用在完工产品与在产品之间的分配方法
视频 / 00:13:18
第三十九节B.2.4 成本核算与管理方法
视频 / 00:39:02
第四十节B.2.5 成本核算的辅助方法
视频 / 00:38:52
第四十一节B.3 各种成本及其在决策制定中的应用
视频 / 00:44:17
CIA考试课件试听①
“老师,CIA含金量怎么样”
“老师,考国际注册内部审计师(CIA),到底有没有用啊”
“老师,CIA考试难不难?”
让人颇为不解的是,这都2024年了,怎么还有那么多小伙伴们不断咨询这个问题呢?也着实记不清,这些年曾对于这个话题做过多少次重复解答。
常跟伙伴们说,考试最基本的价值在于以考促学,让人掌握更多的知识技能。
也常常分享,要想确定一个审计专业证书的市场价值,他人的解答,不一定可信,最有效的办法就是亲自调查,了解那些关键的、高级别的审计岗位对于该证书的认可度!
一个获得市场认可的专业证书,不仅仅能决定我们当下的工作机会、薪水报酬,更能影响我们未来的审计职业发展通道。
动手查一查招聘网站,不就一清二楚了?
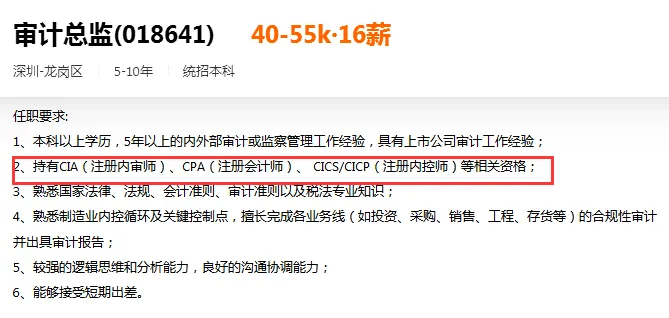
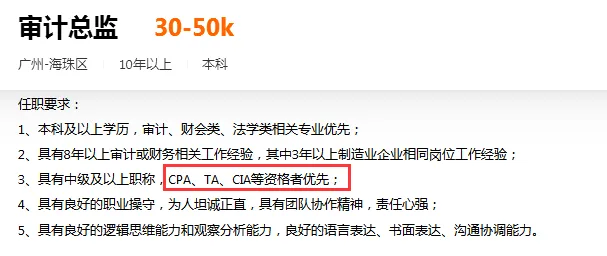
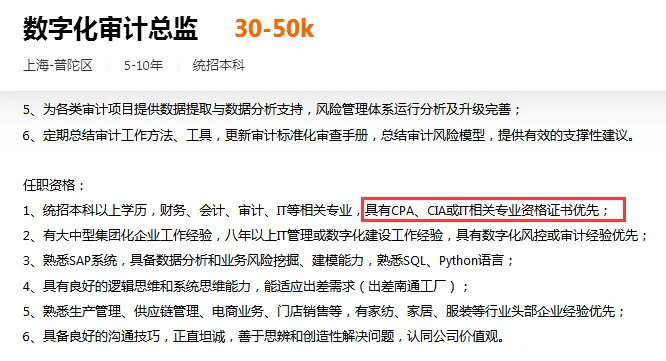
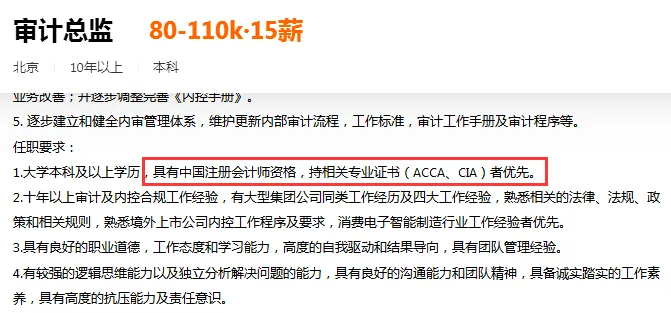
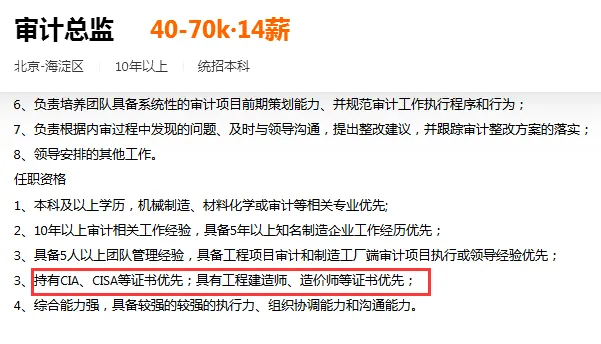
以上截图源自猎聘网
结合近十多年来审计岗位招聘要求变化,有一个不争的事实是,国际注册内部审计师(CIA)证书的含金量越来越高了,尤其是近年,在招聘内部审计高端岗位时,持有CIA或CPA,均作为优先考虑的趋势愈发明显。
CIA含金量、市场认可度的持续提升,还有某些明显的影响,即带来了考试难度、考试费用的变化。
由于是国际性专业证书考试,CIA考试与答题思维模式和国内会有明显的区别,需要我们调整适应。
但无论如何,大家普遍认为,相对比注册会计师(CPA)考试,国际注册内部审计师(CIA)考试的综合难度会低很多。亲眼见证过身边的一些内审部门,在负责人的督促和引导下,全员考下了CIA,由此,一些成员开启了职业发展的新篇章!
曾有行业同仁访谈我对于审计考证的看法,我的回答是:
证书确实不一定代表工作能力,无法代表品德与实务技能,但,证书一定能代表学习能力、代表知识储备、代表自律精神、代表工作韧劲、代表“更靠谱、更可信赖的更高概率”。对于一个陌生的面试者,证书是最好的鉴别工具,而且纵观过去这些年招聘到岗的小伙伴的长期综合表现,也充分印证了这一点!
最后,想说,职业发展成败与否,往往也取决于某几个关键窗口期,取决于少一些弯路与往复。人的一生,均可公平把握的机会并不太多,如此之多的前辈已经帮我们证明,考证算是其中一个,考CIA则是内审人一个高性价比的选择。
人生在世,某些关键时刻,能最终帮到自己的,只有自己提前的储备和积淀!人脉也好,财富也罢,知识与认知更是如此。
人在职场,25岁、35岁、45岁,每一个阶段,均有该完成的职场任务,窗口期一旦错过,想要逆转,甚为艰难!
加油吧,小伙伴们!
备考CIA!高效通过!
以上含广告

