双击打不开课件,右键却可以:一次 Office「只读」弹窗的三层排查
- 2026-11-03 08:50:48
技术排障 · 真实记录
双击打不开课件,右键却可以:一次 Office「只读」弹窗的三层排查
一台装了 Office 2010 的笔记本,双击打开课件,永远先弹两个框:「此文件为只读。」「对话框打开。命令无法执行。」点完确定,有时候能开,有时候干脆没反应。右键选「打开」却一切正常。
两个多小时、十几轮排查,最后发现凶手既不在 Office,也不在那份文件里——而在两套杀毒软件的内核驱动上。把过程记下来,因为这套排查思路可以迁移到几乎任何「莫名其妙」的电脑故障上。
PART 01
两个弹窗,说的其实是两件事
很多人看到两个弹窗,会当成同一个错误。其实它们各说各话:
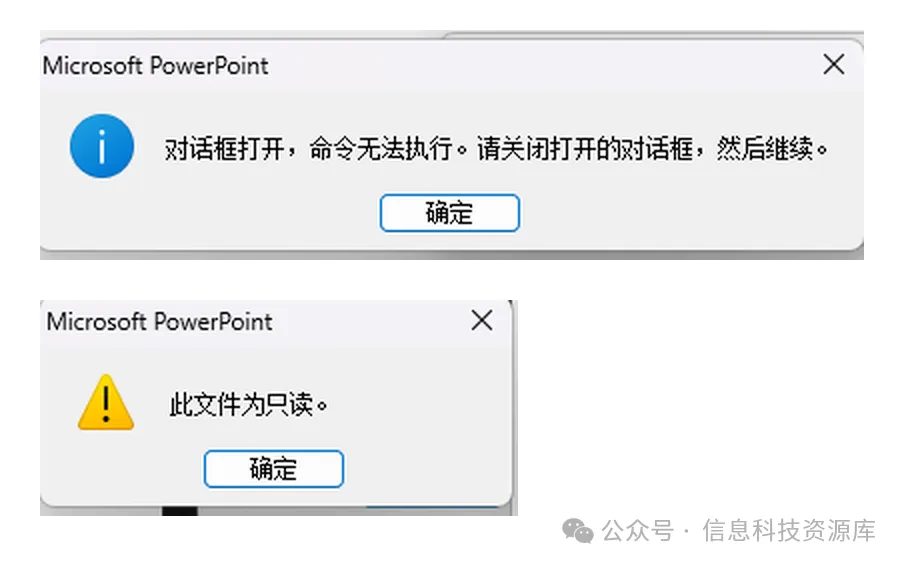
图1:两个弹窗的真实截图,上为「此文件为只读」,下为「对话框打开。命令无法执行」
「此文件为只读」:PowerPoint 打开文件时,默认要以「可写」方式打开。只要它没能拿到写权限,就会退一步以只读方式打开,并弹出这个提示。关键词是——它没拿到写权限。
「对话框打开。命令无法执行」:Office 是单实例程序,新来的打开命令要交给已经在跑的那个实例处理。如果那个实例正被某个对话框占着,新命令就排不进去,于是报这个错。关键词是——有人挡在前面。
所以真正要追的只有一件事:为什么 PowerPoint 拿不到写权限?
PART 02
第一层:把「最常见的三种说法」挨个排掉
① 是不是残留进程在捣乱?
一查确实触目惊心:一个 PowerPoint 进程从 10 月 21 日起就挂着没退,当晚 22:06 到 22:18 之间又累积了 50 多个 PowerPoint 进程——每点一次就多挂一个。全部清理后重试,弹窗照旧。这个 10 月 21 日的进程句柄数是 0,属于已经死掉、系统还没回收的「空壳」,重启后自动消失,并不背锅。
② 是不是文件被设了只读属性?
顺手查了微信接收的文件,发现 35 个 Office / PDF 文件都被微信自动加了只读属性(这是微信的常规做法),全部清除。但这次出问题的文件在 E 盘,属性是 Archive,正常可写;所在文件夹也能正常新建和删除文件——不是权限问题。
③ 是不是文件内部被标记了「只读」?
Office 文档可以自带「标记为最终状态」或「建议只读」的标记,藏在文件内部,光看文件属性看不出来。把 pptx 当压缩包解开,查了内部的属性文件:没有最终状态标记,没有只读推荐,文件夹里也没有残留的 ~$ 锁文件。
第一轮排查结论(全部排除)
• 残留进程:清理后问题依旧 —— 不是
• 文件 / 文件夹只读属性:均可写 —— 不是
• 文件内部只读标记:无 —— 不是
• Office 文件关联、双击与右键的注册表分支:一致 —— 不是
PART 03
第二层:真正诡异的地方——双击不行,右键可以
既然文件和程序都没问题,那就做「变量控制」:用不同方式打开同一个文件。
结果很分裂:命令行直接启动 PowerPoint 打开该文件——成功;模拟资源管理器双击的动作——成功;但用户真的双击——必弹窗。更关键的转折在下一步:把同一个文件复制到桌面,双击正常;复制到 E 盘根目录、E 盘任意文件夹,双击必弹窗。
同一份文件,内容一模一样,换个位置行为就变了——说明问题不在文件,也不在打开方式,而在「这个位置」上有一只看不见的手。
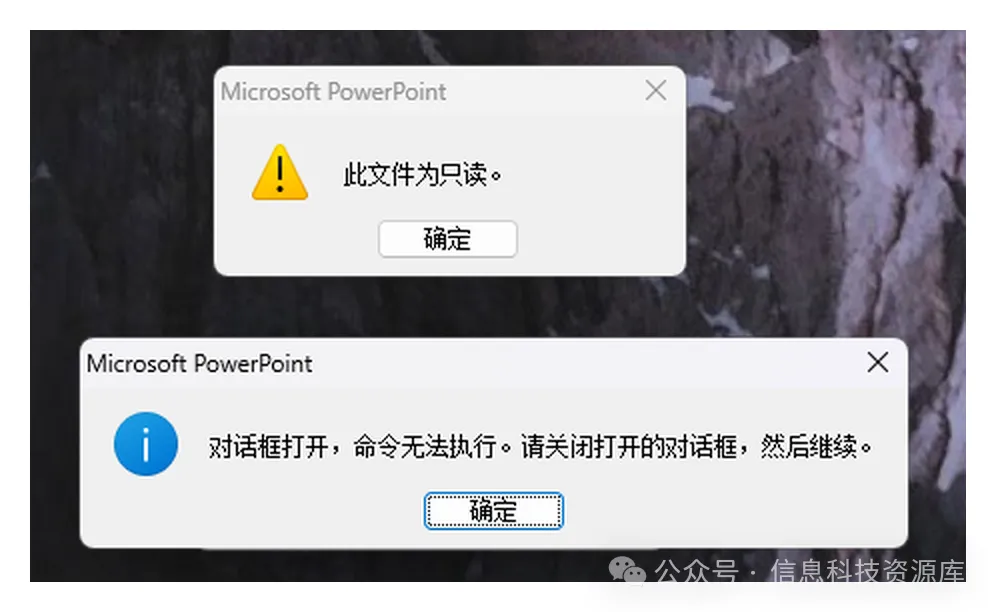
图2:复现现场——两个弹窗叠在一起,背景里没有一个正常的文档窗口
PART 04
第三层:看不见的锁——内核过滤驱动
接下来做了一件关键的事:写了个每 0.1 秒探测一次的脚本盯着这个文件,一旦文件被锁住,立刻调用 Sysinternals 的 handle.exe 查「是谁占着它」。
23:30:22.726,文件确实被锁住了(无法以读写方式打开)。但 handle.exe 的返回是:找不到任何占用它的进程。
文件被锁,却没有一个进程占着它——这只可能是内核层的过滤驱动在拦截。
把系统里所有文件过滤驱动列出来,真相浮出水面:
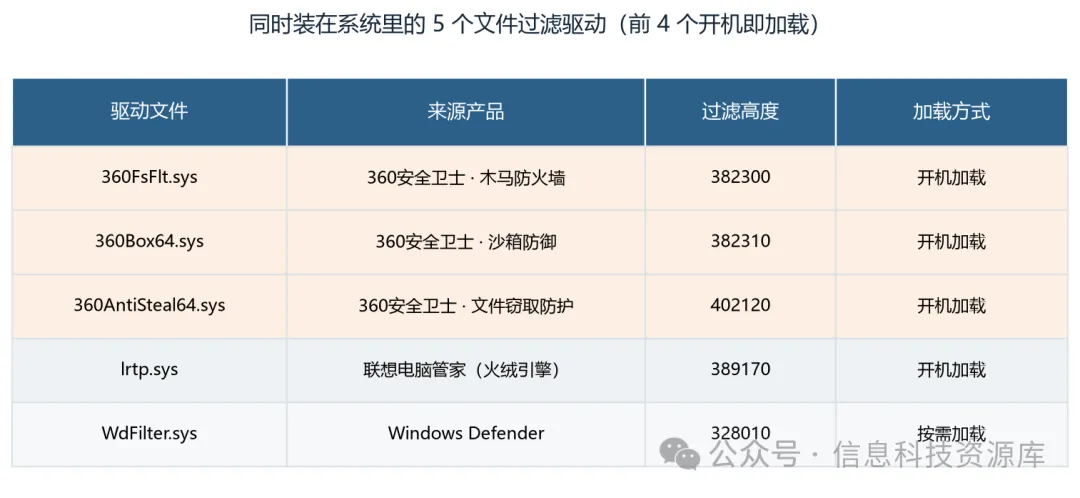
图3:系统中同时存在的文件过滤驱动(高度值决定拦截的先后顺序)
这台机器上同时注册了三套杀毒防护:360 安全卫士(实时防护开启)、联想电脑管家(火绒引擎)、Windows Defender(已被前两家压制,处于被动状态)。其中 360 的三个驱动和联想电脑管家的驱动,都是「开机即加载」。
这也解释了为什么「退出 360」没有用:退出程序只是关掉了托盘图标和界面,内核驱动依然挂在系统里拦截文件操作。同一个文件打开请求,要连过好几道安检,其中任何一道短暂地把「可写打开」拦下来,PowerPoint 就只能退而求其次以只读打开——于是弹窗;连续几次打开请求排队,又催出「对话框打开」那个提示。
PART 05
修复办法与顺手做的几件事
处理动作
• 卸载 360 安全卫士,只保留一套杀毒软件(卸载后必须重启,驱动才真正下线)
• 重启后 Windows Defender 会自动接管防护,电脑不会处于「裸奔」状态
• 顺手清理:僵尸 Office 进程、微信文件的只读属性(35 个)
• 排查过程中临时停掉的 Windows Search 服务,记得在 services.msc 里改回「自动」
如果卸载重启后弹窗依旧,下一个排查对象就是联想电脑管家的 lrtp 驱动——按同样的思路处理即可。
PART 06
四条经验,可以迁移到任何「莫名其妙」的故障
一、提示语不等于原因
「此文件为只读」给的是结果,不是原因。真正有用的问法是:它为什么拿不到写权限?把提示翻译一层,排查方向立刻清晰。
二、变量控制法最能缩小范围
换文件、换位置、换打开方式、换程序。这次定生死的一步,是「同一份文件复制到桌面正常、复制到 E 盘必弹」——一个动作就把范围从「文件有问题」收窄到「位置被保护」。
三、看不见的手:内核驱动
文件被锁却查不到占用进程,基本可以断定是内核层在拦。判据很简单:用 Sysinternals 的 handle.exe 查不到句柄,但你自己也打不开文件。同理,退出安全软件 ≠ 卸载它的驱动,验证效果必须重启。
四、老版本 Office + 现代系统 + 多套杀软,是高危组合
这台机器上是 Office 2010(14.0.4763.1000)跑在 Windows 11 上,还叠了三套防护。老版本 Office 对文件权限的处理更「敏感」,与现代安全驱动的接口也更容易出现竞争。如果条件允许,把 Office 升到受支持的版本,这类问题会大幅减少。
❖ ❖ ❖
排查的价值不在于记住某个结论,而在于拿到一条「下次还能用」的路径。
资料与说明
环境:Windows 11 / Office 2010(14.0.4763.1000,x86)/ 联想笔记本 / 单块 NVMe 固态,C 盘与 E 盘为同一硬盘的不同分区。
文中涉及的排查工具:PowerShell(进程与服务排查)、Sysinternals handle.exe(句柄查询)、PIL / matplotlib(配图处理)。均无需付费。
说明:本文记录至「卸载 360 并重启」这一修复动作完成为止;重启后的复测结果将在确认后补充。不同机器上的驱动与软件组合各不相同,请勿直接照搬结论,按文中思路逐层验证更稳妥。

